İçindekiler
- Neden bütçe verileri de bir güvenlik konusu?
- Güçlü ve farklı şifre neden bu kadar önemli?
- İki adımlı doğrulama (2FA) neden ek bir güvenlik katmanı?
- Oltalama (phishing) nasıl fark edilir?
- Herkese açık Wi-Fi riski
- Şifre yöneticisi kullanmanın faydası
- Bu alışkanlıkları rutine nasıl bağlarsın?
- Sonuç ve değerlendirme
- Sıkça Sorulan Sorular
Kısa cevap: Bütçe ve banka verilerini korumanın temeli, her hesapta ayrı ve güçlü bir şifre, iki adımlı doğrulama (2FA) ve şüpheli bağlantılara tıklamama alışkanlığıdır. Bu üç önlem, hesap ele geçirme vakalarının büyük çoğunluğunu tek başına engeller — karmaşık bir teknik bilgi gerektirmezler, sadece tutarlı bir uygulama isterler.
Bütçe takibi ve para yönetimi, gitgide daha fazla dijital araca (banka uygulaması, bütçe tablosu, e-tablo) taşınıyor. Bu kolaylık, doğru güvenlik alışkanlıkları olmadan yeni bir risk katmanı da getiriyor.
Neden bütçe verileri de bir güvenlik konusu?
Banka hesabı, bütçe uygulaması veya e-tablo — bunların hepsi kişisel finansal bilgini taşır. Bu bilgi ele geçirildiğinde, doğrudan parasal kayıp riski doğar; bu yüzden bütçe yönetimini dijitalleştiren herkes, aynı zamanda temel bir güvenlik disiplinine de ihtiyaç duyar.
Güçlü ve farklı şifre neden bu kadar önemli?
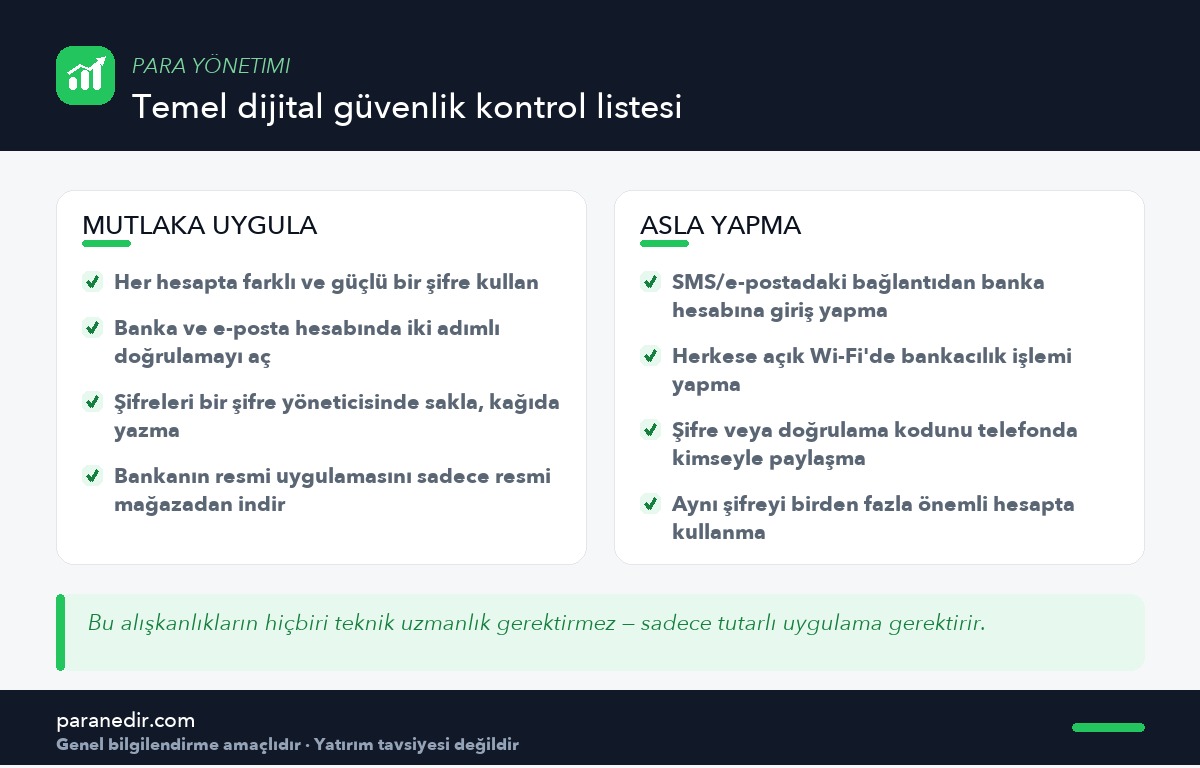
Aynı şifrenin birden fazla hesapta kullanılması, tek bir sızıntının (örneğin alakasız bir web sitesinden) tüm hesaplarını riske atmasına yol açar. Her önemli hesapta (özellikle banka ve e-posta) farklı ve karmaşık bir şifre kullanmak, bu zincirleme riski ortadan kaldırır.
İki adımlı doğrulama (2FA) neden ek bir güvenlik katmanı?
Şifre çalınsa bile ikinci bir engel
İki adımlı doğrulama, şifren ele geçirilse bile hesabına girişi ikinci bir doğrulama adımıyla (SMS kodu, uygulama onayı gibi) engeller. Banka ve e-posta hesaplarında bu özelliği açmak, tek bir şifre sızıntısının doğrudan hesap ele geçirmeye dönüşmesini önler.
Oltalama (phishing) nasıl fark edilir?
Bankandan geldiği iddia edilen bir SMS veya e-postadaki bağlantıya tıklamak yerine, her zaman bankanın resmi uygulamasını veya bilinen web adresini doğrudan açmak, en güvenilir yöntemdir. Aciliyet hissi yaratan mesajlar (“hesabınız donduruldu”, “hemen doğrulayın” gibi) özellikle şüpheyle karşılanmalıdır — bu, online alışveriş tuzaklarında ele aldığımız aciliyet mekanizmasının güvenlik alanındaki karşılığıdır.
Herkese açık Wi-Fi riski
Dikkat
Kafe veya havalimanı gibi herkese açık ağlarda bankacılık işlemi yapmak, veri trafiğinin izlenme riskini artırır. Mümkünse bu tür işlemleri mobil veri üzerinden veya güvenilir bir ağdan yapmak daha güvenlidir.
Şifre yöneticisi kullanmanın faydası
Onlarca farklı ve karmaşık şifreyi ezberlemek gerçekçi değildir. Bir şifre yöneticisi, her hesap için güçlü ve benzersiz şifreler üretip güvenli biçimde saklamanı sağlar — bu, güvenlik ile pratiklik arasındaki dengeyi kurmanın en sürdürülebilir yoludur.
Bu alışkanlıkları rutine nasıl bağlarsın?
- Banka ve e-posta hesabında 2FA’yı hemen açEn yüksek öncelikli iki hesap.
- Bir şifre yöneticisi kurMevcut şifreleri kademeli olarak güçlü ve farklı şifrelerle değiştir.
- Şüpheli mesajlara karşı bir refleks geliştirBağlantıya tıklamak yerine resmi uygulamayı aç.
- Aylık bakım sırasında hesap hareketlerini kontrol etAylık finansal bakım rutinine bu kontrolü ekle.
Sonuç ve değerlendirme
Bütçe ve banka verilerini korumak, karmaşık bir teknik bilgi değil, birkaç tutarlı alışkanlık gerektirir. Güçlü şifreler, iki adımlı doğrulama ve oltalama farkındalığı, hesap güvenliğinin büyük kısmını tek başına sağlar.
Genel finansal disiplinini bu alışkanlıkla birleştirmek için Aylık Finansal Bakım yazısına bakabilirsin.
Sıkça Sorulan Sorular
Aynı şifreyi birden fazla hesapta kullanmak neden risklidir?
Tek bir hesabın (örneğin alakasız bir web sitesinin) şifre sızıntısı yaşaması, aynı şifreyi kullandığın tüm hesapları riske atar. Her önemli hesapta farklı bir şifre kullanmak bu zincirleme riski ortadan kaldırır.
İki adımlı doğrulama (2FA) ne işe yarar?
Şifren ele geçirilse bile hesabına girişi ikinci bir doğrulama adımıyla engeller. Banka ve e-posta hesaplarında bu özelliği açmak önemli bir ek güvenlik katmanı sağlar.
Bankamdan geldiği iddia edilen bir mesaja nasıl yaklaşmalıyım?
Mesajdaki bağlantıya tıklamak yerine, bankanın resmi uygulamasını veya bilinen web adresini doğrudan açmak en güvenli yöntemdir. Aciliyet hissi yaratan mesajlar özellikle şüpheyle karşılanmalıdır.
Herkese açık Wi-Fi’de bankacılık işlemi yapmak güvenli mi?
Önerilmez, çünkü veri trafiğinin izlenme riski artar. Mümkünse bu tür işlemleri mobil veri üzerinden veya güvenilir bir ağdan yapmak daha güvenlidir.
Şifre yöneticisi kullanmalı mıyım?
Evet, onlarca farklı ve karmaşık şifreyi ezberlemek gerçekçi değildir. Bir şifre yöneticisi, her hesap için güçlü ve benzersiz şifreler üretip güvenli biçimde saklamanı sağlar.
Bu güvenlik alışkanlıklarını nereden başlatmalıyım?
Banka ve e-posta hesabında iki adımlı doğrulamayı hemen açmak, en yüksek öncelikli ilk adımdır. Ardından bir şifre yöneticisi kurup mevcut şifreleri kademeli olarak güçlendirebilirsin.
Sorumluluk Reddi
Bu içerik yalnızca genel bilgilendirme amacıyla hazırlanmıştır; yatırım danışmanlığı, alım-satım tavsiyesi, vergi veya hukuk danışmanlığı niteliği taşımaz. Yazıdaki örnekler varsayıma dayalıdır; getiri ve oranlar piyasa koşullarına göre değişir, geçmiş performans gelecekteki sonucu garanti etmez. Kendi durumun için karar vermeden önce Finansal Uyarı sayfamızı okumanı ve gerektiğinde yetkili uzmanlara başvurmanı öneririz.
Benzer Konular